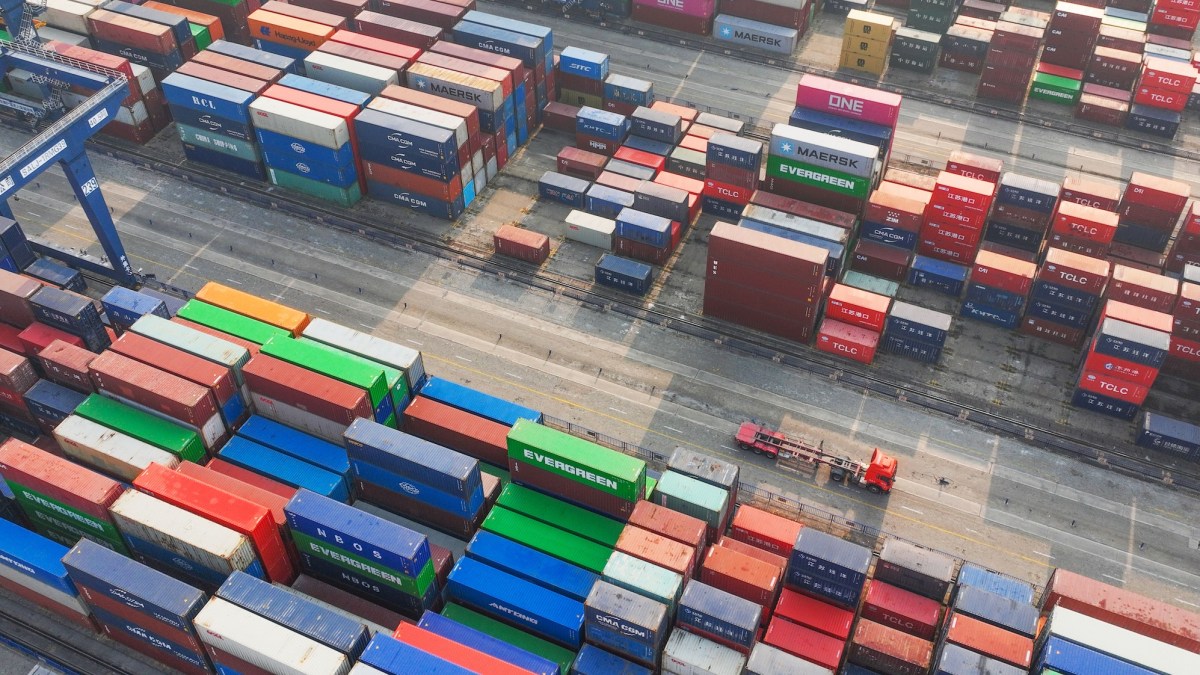
El año pasado, investigadores de seguridad instaron a la industria naviera mundial a fortalecer sus defensas cibernéticas después de que una serie de robos de carga se vincularan con piratas informáticos. Los investigadores dicen que han visto ataques sofisticados dirigidos a empresas de logística para secuestrar y desviar grandes volúmenes de productos de sus clientes a delincuentes, en lo que se ha convertido en una colaboración alarmante entre piratas informáticos y bandas del crimen organizado de la vida real.
Una furgoneta con vaporizadores robados por aquí, un presunto robo de langosta por allá.
Una empresa estadounidense de tecnología de envío poco conocida y crítica ha pasado los últimos meses parcheando sus propios sistemas después del descubrimiento de una serie de vulnerabilidades simples que, sin darse cuenta, dejaron las puertas de su plataforma de envío abiertas a cualquier persona en Internet.
La empresa es Bluspark Global, una empresa con sede en Nueva York cuya plataforma de cadena de suministro y envío, Bluvoyix, permite a cientos de grandes empresas transportar sus productos y rastrear su carga mientras viaja por todo el mundo. Si bien Bluspark puede no ser un nombre familiar, la compañía ayuda a impulsar una gran parte de los envíos de carga en todo el mundo, incluidos gigantes minoristas, tiendas de comestibles, fabricantes de muebles y más. El software de la empresa también lo utilizan otras empresas afiliadas a Bluspark.
Bluspark le dijo a TechCrunch esta semana que sus problemas de seguridad ya se han resuelto. La compañía solucionó cinco fallas en su plataforma, incluido el uso de contraseñas de texto sin formato por parte de empleados y clientes, y la capacidad de acceder e interactuar de forma remota con el software de envío de Bluvoyix. Las filtraciones revelaron el acceso a todos los datos del cliente, incluidos sus registros de envío que datan de décadas atrás.
Pero para el investigador de seguridad Eaton Zveare, quien descubrió las vulnerabilidades en los sistemas de Bluspark en octubre, tomó más tiempo alertar a la compañía sobre las fallas de seguridad que descubrir las fallas en sí, ya que Bluspark no tenía una forma visible de contactarlo.
En una publicación de blog ahora publicada, Zveare dijo que envió detalles de las cinco fallas en la plataforma de Bluspark a Maritime Hacking Village, una organización sin fines de lucro que trabaja para proteger el espacio marítimo y, como en este caso, ayuda a los investigadores a notificar a las empresas que trabajan en la industria marítima sobre fallas de seguridad activas.
Semanas después, y tras múltiples correos electrónicos, mensajes de voz y mensajes de LinkedIn, la empresa no había respondido a Zveare. Mientras tanto, cualquiera en Internet podría aprovechar las fallas.
Como último recurso, Zveare se puso en contacto con TechCrunch en un intento de detectar los problemas.
TechCrunch envió correos electrónicos al director ejecutivo de Bluspark, Ken O’Brien, y a la alta dirección de la empresa, alertándoles sobre una violación de seguridad, pero no recibió respuesta. Más tarde, TechCrunch envió un correo electrónico a un cliente de Bluspark, una empresa minorista que cotiza en bolsa en EE. UU., para alertarlo sobre la falla de seguridad ascendente, pero tampoco recibimos respuesta.
La tercera vez que TechCrunch envió un correo electrónico al CEO de Bluspark, incluimos una copia parcial de su contraseña para demostrar la gravedad de la falla de seguridad.
Unas horas más tarde, TechCrunch recibió una respuesta de un bufete de abogados que representa a Bluspark.
Contraseñas en texto plano y una API no autorizada
En la publicación de su blog, Zveare explicó que inicialmente descubrió las vulnerabilidades después de visitar el sitio web de un cliente de Bluspark.
Zveare escribió que el sitio web del cliente tenía un formulario de contacto que permitía a los clientes potenciales realizar consultas. Al ver el código fuente de la página web con las herramientas integradas de su navegador, Zveare notó que el formulario enviaría el mensaje del cliente a través de los servidores de Bluspark a través de su API. (Una API permite que dos o más sistemas conectados se comuniquen entre sí a través de Internet; en este caso, un formulario de contacto del sitio web y la bandeja de entrada del cliente de Bluspark).
Como el código de envío de correo electrónico estaba incrustado en la propia página web, significaba que cualquiera podía cambiar el código y abusar de este formulario para enviar correos electrónicos maliciosos, como señuelos de phishing, que provenían de un cliente real de Bluspark.
Zveare insertó la dirección web de la API en su navegador, que cargó una página con la documentación generada automáticamente por la API. Esta página web era una lista maestra de todas las acciones que se pueden realizar con la API de la empresa, como solicitar una lista de usuarios que tienen acceso a las plataformas de Bluspark, así como crear nuevas cuentas de usuarios.
La página de documentación de la API también tenía una función que permitía a cualquiera «probar» la API enviando comandos para recuperar datos de los servidores de Bluspark como usuario registrado.
Zveare descubrió que la API, a pesar de que el sitio afirmaba que requería autenticación para su uso, no requería una contraseña ni ninguna credencial para devolver información confidencial de los servidores de Bluspark.
Usando solo la lista de comandos API, Zveare pudo recuperar una gran cantidad de registros de cuentas de usuarios para empleados y clientes que usaban la plataforma de Bluspark, completamente sin autorización. Esto incluía nombres de usuario y contraseñas que eran visibles en texto claro y no cifrados, incluida una cuenta asociada con el administrador de la plataforma.
Con el nombre de usuario y la contraseña del administrador en mano, un hacker podría haber iniciado sesión en esta cuenta y haberse vuelto loco. Como investigador de seguridad auténtico, Zveare no podía usar las credenciales, ya que es ilegal usar la contraseña de otra persona sin su permiso.
Cuando la documentación de la API incluía un comando que permitía a cualquiera crear un nuevo usuario con acceso de administrador, Zveare siguió adelante e hizo precisamente eso, obteniendo acceso sin restricciones a su plataforma de cadena de suministro Bluvoyix. Zveare dijo que el nivel de acceso de administrador permitía ver los datos de los clientes desde 2007.
Zveare descubrió que una vez que iniciaba sesión con este usuario recién creado, cada solicitud de API estaba envuelta en un token específico del usuario, cuyo objetivo era garantizar que el usuario realmente accediera a una página del portal cada vez que hacía clic en un enlace. Pero el token no era necesario para completar el comando, lo que permitió a Zveare enviar solicitudes sin el token, lo que confirma aún más que la API no estaba autenticada.
Error solucionado, la empresa planea una nueva política de seguridad
Después de establecer contacto con el bufete de abogados de Bluspark, Zveare dio permiso a TechCrunch para compartir una copia de su informe de vulnerabilidad con sus representantes.
Días después, la firma de abogados dijo que Bluspark había solucionado la mayoría de los errores y estaba trabajando para contratar una firma externa para una evaluación independiente.
Los esfuerzos de Zveare por descubrir las fallas resaltan un problema común en el mundo de la ciberseguridad. Las empresas a menudo no ofrecen una forma, como una dirección de correo electrónico pública, de alertarlas sobre vulnerabilidades de seguridad. Como tal, esto puede dificultar que los investigadores de seguridad revelen públicamente fallas de seguridad que permanecen activas, por temor a que revelar detalles pueda poner en riesgo los datos de los usuarios.
Ming Lee, un abogado que representa a Bluspark, dijo a TechCrunch el martes que la compañía «confía en las medidas tomadas para mitigar el riesgo potencial que surge de los hallazgos del investigador», pero no quiso comentar sobre los detalles de las vulnerabilidades o sus soluciones; indicar qué empresa de tasación externa contrató, si la hubiera; o comentar sobre sus prácticas de seguridad específicas.
Cuando TechCrunch le preguntó, Bluspark no dijo si pudo determinar si alguno de los envíos de sus clientes había sido manipulado por alguien que explotaba maliciosamente las fallas. Lee dijo que «no hay indicios de impacto en el cliente o actividad maliciosa atribuible a los problemas identificados por el investigador». Bluspark no dijo qué pruebas tenía para llegar a esa conclusión.
Lee dijo que Bluspark planeaba introducir un programa de denuncia de irregularidades que permitiera a investigadores de seguridad externos informar errores a la empresa, pero que las discusiones aún estaban en curso.
El director ejecutivo de Bluspark, Ken O’Brien, no hizo comentarios para este artículo.
Para comunicarse de manera segura con este reportero, puede comunicarse con Signal a través del nombre de usuario: zackwhittaker.1337