El grupo de hackers patrocinado por el Estado norcoreano conocido como ScarCruft (también conocido como APT37) ha sido observado utilizando mensajes de phishing que imitan los mensajes de seguridad de la cuenta de Microsoft para entregar malware llamado rata narval.
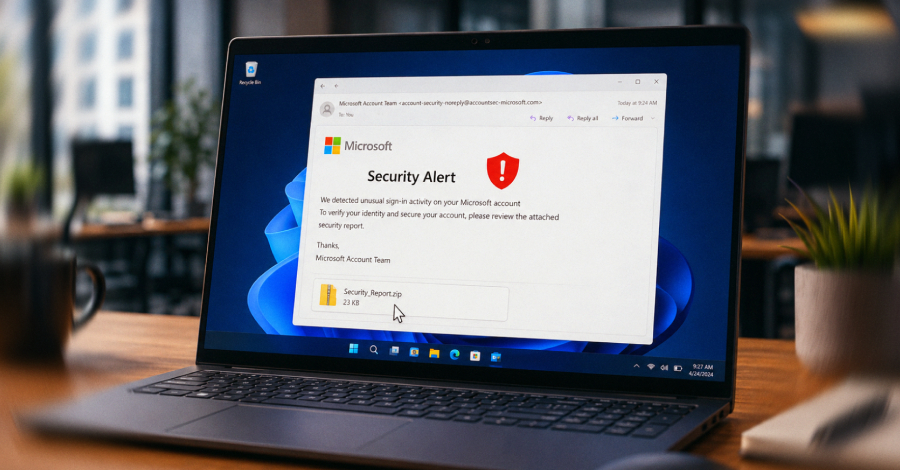
«El correo electrónico del ataque contenía un mensaje que imitaba una alerta de seguridad de una cuenta de MS», dijo Genians Security Center (GSC). «Fue diseñado para generar preocupaciones sobre un posible compromiso de la cuenta y el mal uso de OTP, incitando así al destinatario a ejecutar el archivo adjunto».
«El cuerpo del correo electrónico indicaba al destinatario que consultara el mensaje adjunto. Sin embargo, el archivo adjunto real no era un documento HWP (procesador de textos Hangul), sino un archivo ZIP que contenía un archivo LNK malicioso».
El mensaje de correo electrónico afirma «actividad anormal» relacionada con la generación repetida de contraseñas de un solo uso, haciéndose pasar por un intento de phishing dirigido a la cuenta de Microsoft del objetivo por parte de un tercero e instándolo a cambiar su contraseña. El objetivo final del mensaje de phishing es crear una falsa sensación de urgencia y engañar a la víctima para que interprete el correo electrónico como una advertencia de seguridad legítima.
El archivo LNK, una vez iniciado, inicia una cadena de infección de varias etapas que utiliza scripts por lotes intermedios para descargar e instalar NarwhalRAT, además de descargar el ejecutable Python legítimo del sitio web oficial y un archivo del Catálogo de seguridad de Windows (CAT). La persistencia se logra mediante una tarea programada configurada para iniciar el archivo CAT responsable de buscar y ejecutar la carga principal en la memoria sin dejar ningún artefacto en el disco.
El malware basado en Python está equipado para registrar pulsaciones de teclas, tomar capturas de pantalla (con soporte para imágenes de alta resolución), grabar audio ambiental, cargar contenido de biblioteca, recopilar detalles de ventanas activas, recopilar datos de medios USB, ejecutar instrucciones emitidas por un servidor de comando y control (C2) y cambiar servidores C2.
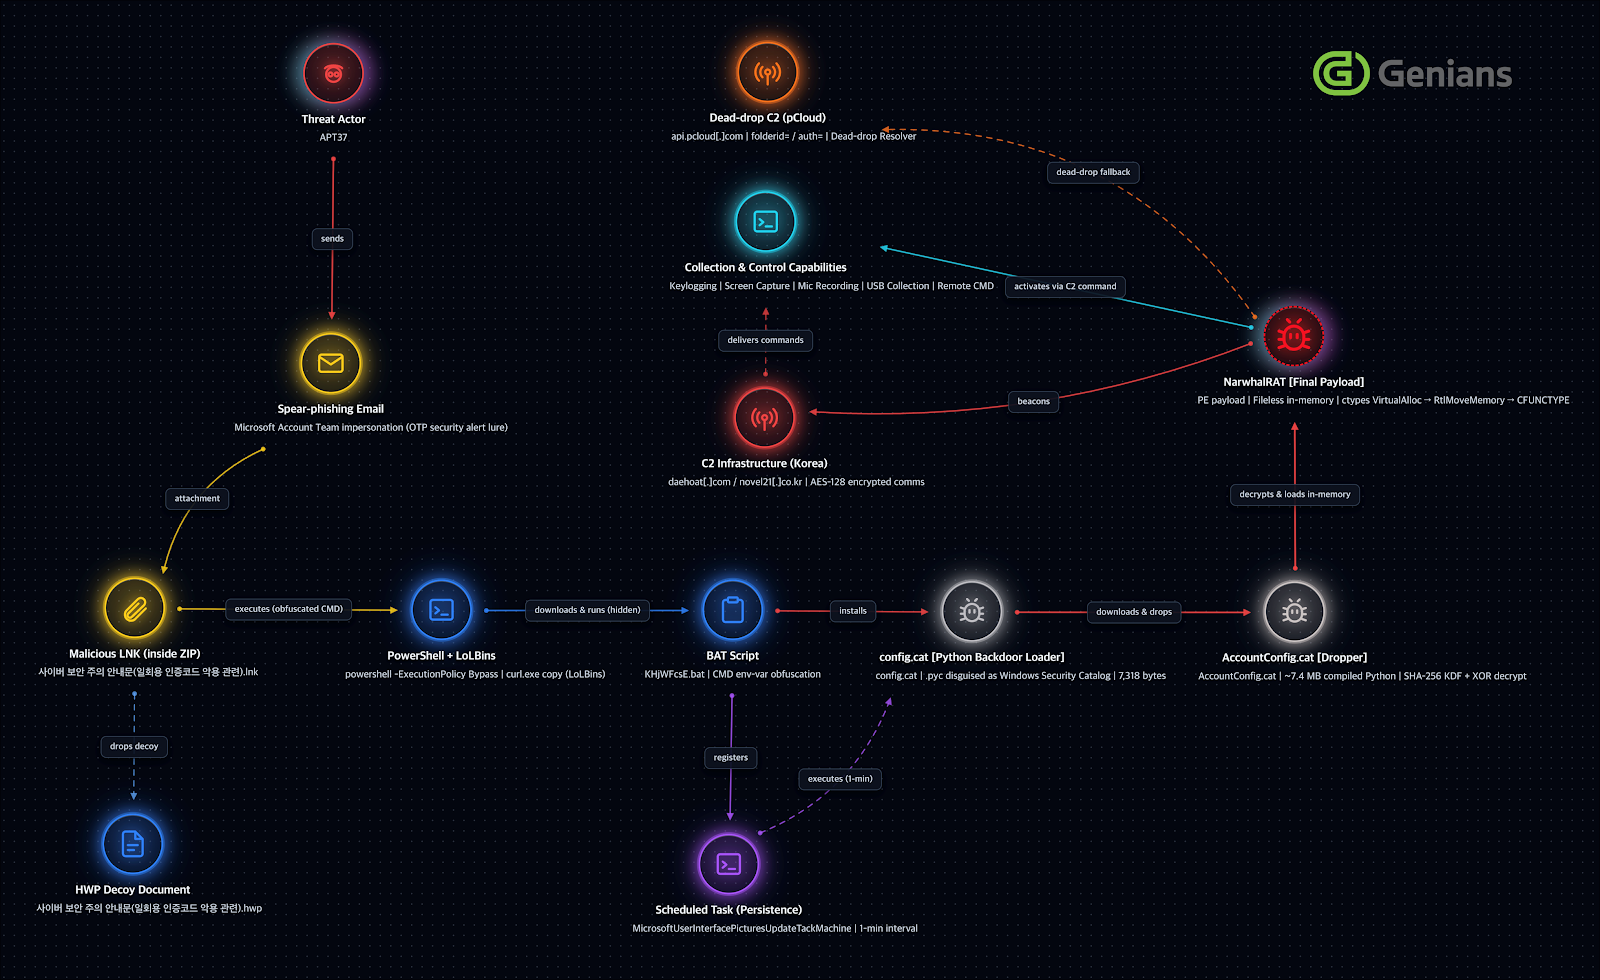
El apodo NarwhalRAT es una referencia al uso que hace el malware de «%APPDATA%\naverwhale» para organizar la información recopilada sobre el host comprometido. El nombre de la carpeta oculta es un intento de evadir la detección haciéndose pasar por Naver Whale, un navegador web desarrollado por la empresa de tecnología surcoreana Naver Corporation.
La implementación de NarwhalRAT por parte de APT37 es notable ya que marca una desviación de RokRAT, una familia de malware atribuida exclusivamente al grupo de hackers.
«Desde una perspectiva de infraestructura C2, el malware utiliza sitios web coreanos, incluidos ‘daehoat(.)com’ y ‘novel21(.)co.kr’, como retransmisores de comunicación principales, al tiempo que implementa una funcionalidad de comunicación basada en la API de almacenamiento en la nube pCloud», dijo la firma de ciberseguridad de Corea del Sur.
«En particular, se identificaron en el código rutinas específicas de pCloud que procesan los parámetros ‘folderid’ y ‘auth’. Esto indica que el malware fue diseñado para utilizar un servicio de nube legítimo como canal C2 secundario en forma de un solucionador de entrega muerta».
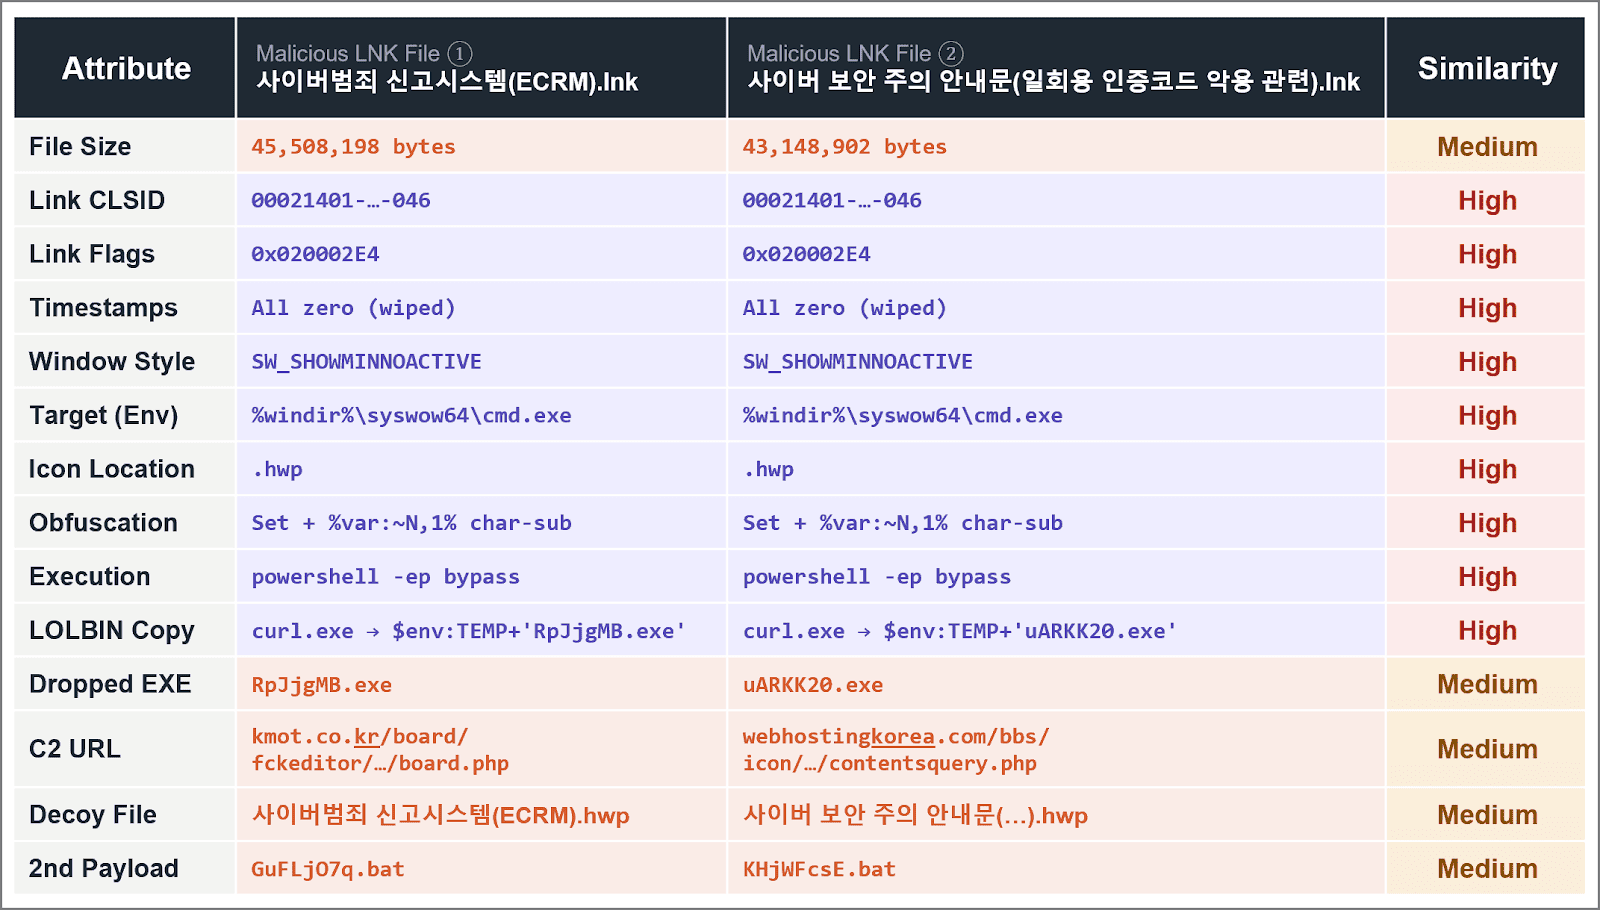
Genians dijo que la actividad comparte «varias similitudes» con ataques anteriores basados en Python orquestados por ScarCruft, incluida una campaña de phishing que utilizó verificación de tickets y señuelos de invitación a eventos para engañar a objetivos potenciales para que abrieran archivos ZIP que contenían archivos LNK.
La cadena de ataque se desarrolla de manera similar, con el archivo LNK actuando como un conducto para un script por lotes ofuscado descargado desde un servidor C2 remoto, que luego descarga el binario de Python y un archivo CAT, lo que finalmente resulta en la implementación de un script de Python compilado capaz de ejecutar comandos remotos y enviar los resultados al servidor C2.
Curiosamente, los nombres de las tareas programadas utilizadas para configurar la persistencia siguen una convención de nomenclatura similar. Mientras que la infección NarwhalRAT crea una tarea programada llamada «MicrosoftUserInterfacePicturesUpdateTackMachine», la segunda cadena usa el nombre «MicrosoftMusicLibrariesPackageTaskMachine».
«En general, se considera que NarwhalRAT es un malware RAT avanzado que integra un cargador de múltiples etapas basado en Python, una estructura de ejecución en memoria, un marco de operación multi-C2 y capacidades de recopilación selectiva de información», dijo Genians.