Del Departamento de Anomalías Extrañas: Microsoft ha suprimido una anomalía inexplicable en su red que enrutaba el tráfico destinado a example.com (un dominio reservado para fines de prueba) a un fabricante de cables electrónicos en Japón.
Según RFC2606, un estándar oficial mantenido por Internet Engineering Task Force, ninguna parte puede acceder a example.com. En cambio, se resuelve en direcciones IP asignadas a la Autoridad de Asignación de Nombres de Internet. La designación tiene como objetivo evitar que terceros sean bombardeados con tráfico cuando los desarrolladores, los evaluadores de penetración y otros necesitan un dominio para probar o discutir problemas técnicos. En lugar de nombrar un dominio enrutable de Internet, deberían elegir ejemplo.com u otros dos, ejemplo.net y ejemplo.org.
La mala configuración desapareció, pero ¿está solucionada?
El resultado del comando de terminal cURL muestra que los dispositivos dentro de Azure y otras redes de Microsoft han enrutado parte del tráfico a subdominios de sei.co.jp, un dominio que pertenece a Sumitomo Electric. La mayor parte del texto resultante es exactamente lo que se esperaba. La excepción es la respuesta basada en JSON. Aquí está el resultado JSON del viernes:
{"email":"email@example.com","services":(),"protocols":({"protocol":"imap","hostname":"imapgms.jnet.sei.co.jp","port":993,"encryption":"ssl","username":"email@example.com","validated":false},{"protocol":"smtp","hostname":"smtpgms.jnet.sei.co.jp","port":465,"encryption":"ssl","username":"email@example.com","validated":false})}De manera similar, al agregar una nueva cuenta a test@example.com en Outlook, los resultados se veían así:
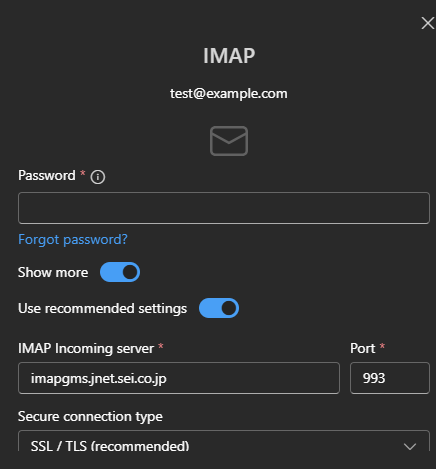
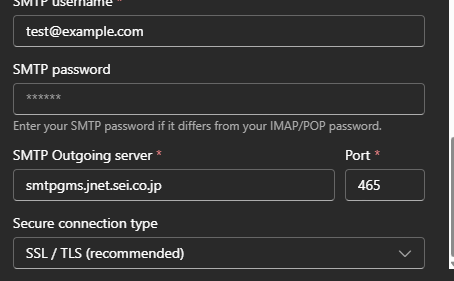
En ambos casos, los resultados muestran que Microsoft estaba dirigiendo el tráfico de correo electrónico a dos subdominios sei.co.jp: imapgms.jnet.sei.co.jp y smtpgms.jnet.sei.co.jp. El comportamiento fue el resultado del servicio de detección automática de Microsoft.
«Es cierto que no soy un experto en el funcionamiento interno de Microsoft, pero esto parece ser una simple mala configuración», dijo Michael Taggart, investigador senior de ciberseguridad de UCLA Health. «El resultado es que cualquiera que intente crear una cuenta de Outlook en un dominio example.com podría enviar accidentalmente credenciales de prueba a estos subdominios sei.co.jp».
Cuando se le preguntó el viernes por la tarde por qué Microsoft estaba haciendo esto, un representante no tuvo respuesta y pidió más tiempo. El lunes por la mañana, el desvío ya no se produjo, pero el representante aún no tenía respuesta.


